Bezprzewodowy dostęp do internetu to dzisiaj standard w niemal każdym gospodarstwie domowym.
Podłączamy do niego nie tylko smartfony i komputery, ale również telewizory, konsole do gier, lodówki czy kamery monitoringu. Niestety, wygoda, jaką niesie za sobą sieć Wi-Fi, ma swoją ciemną stronę. Fale radiowe routera nie kończą się na ścianach naszego mieszkania – bez przeszkód docierają na klatkę schodową, do ogrodu czy do salonu sąsiada. Pozostawienie domowej sieci bez odpowiednich zabezpieczeń to otwarcie drzwi dla intruzów. W najlepszym wypadku sąsiad „podkradnie” Ci pasmo, drastycznie zwalniając transfer. W najgorszym – doświadczony haker przechwyci Twoje hasła do bankowości elektronicznej, uzyska dostęp do prywatnych zdjęć lub wykorzysta Twój adres IP do nielegalnej działalności w sieci. Poznaj rygorystyczny i prosty plan, który zamieni Twój domowy router w niezdobytą twierdzę.
Zmiana danych fabrycznych – pierwszy krok do bezpieczeństwa
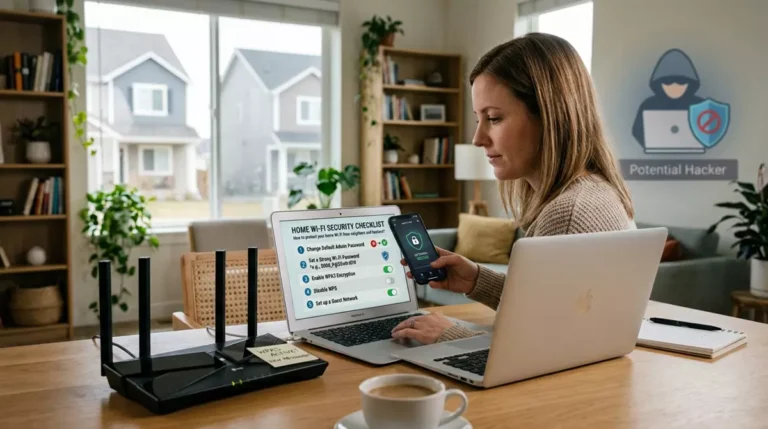
Większość osób po zakupie i podłączeniu nowego routera uważa zadanie za zakończone. To fundamentalny błąd. Urządzenia te posiadają fabrycznie ustawione, uniwersalne dane logowania (zarówno do samej sieci Wi-Fi, jak i do panelu administracyjnego), które są identyczne dla tysięcy sztuk danego modelu.
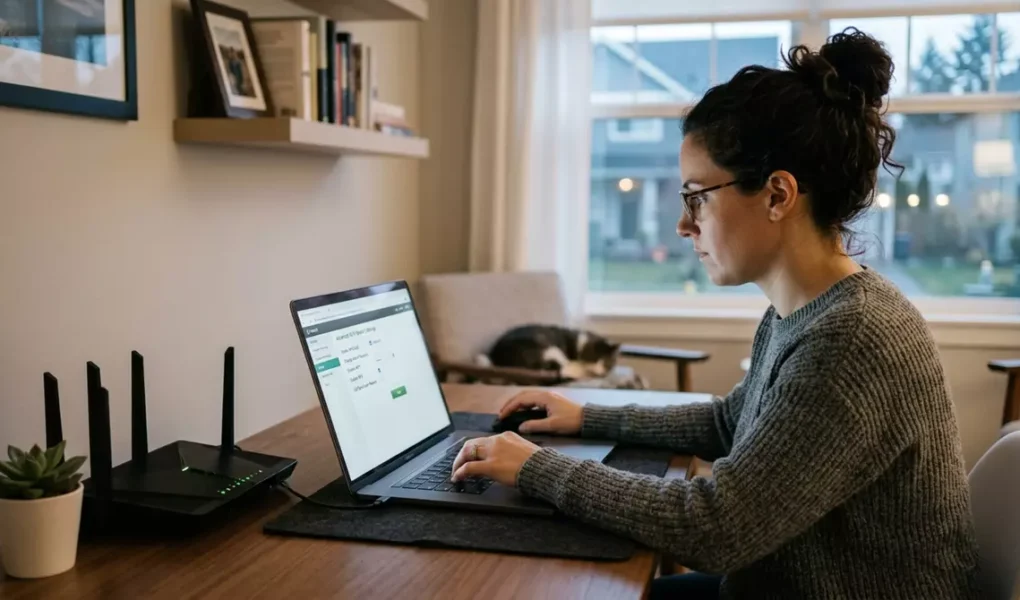
Hakerzy dysponują gotowymi bazami domyślnych haseł producentów. Pierwszą rzeczą, jaką musisz zrobić, jest zalogowanie się do panelu konfiguracyjnego (wpisując w przeglądarce adres IP routera, np. 192.168.0.1) i bezwzględna zmiana dwóch parametrów:
- Hasło administratora: Domyślne słowa typu „admin/admin” lub „password” musisz zastąpić silnym, unikalnym hasłem (minimum 12 znaków, w tym duże i małe litery, cyfry oraz znaki specjalne). Chroni to przed przejęciem kontroli nad samym urządzeniem.
- Nazwa sieci (SSID): Fabryczna nazwa (np. TP-LINKA34F lub OrangeSwiatlowod_XYZ) zdradza potencjalnemu agresorowi markę sprzętu lub operatora, co ułatwia dobór odpowiedniego skryptu atakującego. Zmień nazwę na neutralną, która nie identyfikuje Twojego nazwiska ani numeru mieszkania.
Szyfrowanie wpa3 – standard na miarę xxi wieku
Samo ustawienie silnego hasła do Wi-Fi nie pomoże, jeśli transmisja danych między routerem a Twoim telefonem nie będzie odpowiednio szyfrowana. Standardy zabezpieczeń ewoluowały przez lata, a starsze z nich posiadają dzisiaj krytyczne luki bezpieczeństwa.
W ustawieniach bezpieczeństwa routera (sekcja Wireless Security) musisz wybrać odpowiedni tryb zabezpieczeń. Kategorycznie unikaj przestarzałych protokołów WEP oraz WPA – nowoczesne programy hakerskie potrafią złamać je w kilka sekund. Absolutnym minimum w 2026 roku jest protokół WPA2-AES. Jeśli jednak Twój router oraz domowe urządzenia są nowsze i wspierają najnowszy standard, bezwzględnie aktywuj WPA3. WPA3 oferuje zaawansowane szyfrowanie odporne na tzw. ataki słownikowe (brute-force) i dba o to, aby nawet przy użyciu publicznie znanych narzędzi nikt nie był w stanie podejrzeć, jakie strony internetowe przeglądasz.
Wyłączenie funkcji wps – najpopularniejsza luka w routerach
Funkcja WPS (Wi-Fi Protected Setup) została stworzona, aby ułatwić życie użytkownikom. Pozwala na podłączenie nowego urządzenia do sieci bez wpisywania długiego hasła – wystarczy nacisnąć fizyczny przycisk na obudowie routera lub wpisać krótki, 8-cyfrowy kod PIN.
Niestety, z punktu widzenia cyberbezpieczeństwa WPS to gigantyczna dziura w całym systemie. Kod PIN autoryzujący połączenie jest niezwykle podatny na automatyczne ataki typu PIN brute-force. Haker, stojąc pod Twoimi drzwiami, przy użyciu prostego smartfona z odpowiednią aplikacją potrafi złamać zabezpieczenie WPS w kilkadziesiąt minut, uzyskując pełny dostęp do sieci, niezależnie od tego, jak skomplikowane i długie jest Twoje główne hasło WPA3. Wyłącz funkcję WPS w panelu administracyjnym routera (zmień status na Disabled / Off).
Porównanie: poziomy zabezpieczeń sieci bezprzewodowej
Poniższa tabela w obiektywny sposób przedstawia ewolucję standardów bezpieczeństwa sieci Wi-Fi i ułatwia podjęcie właściwej decyzji podczas konfiguracji urządzenia.
| Protokół bezpieczeństwa | Poziom ochrony | Podatność na ataki hakerskie | Zalecenie konfiguracyjne |
|---|---|---|---|
| WEP / WPA (TKIP) | Brak ochrony | Krytyczna. Narzędzia do łamania robią to automatycznie w ułamku minuty. | Kategorycznie zakazany. Wyłącz natychmiast. |
| WPA2 (WPA2-PSK AES) | Dobre (Standardowe) | Średnia. Podatny na przechwycenie tzw. uścisku dłoni (handshake) przy słabym haśle. | Akceptowalny, jeśli Twoje starsze urządzenia nie obsługują nowszych technologii. |
| WPA3 | Najwyższy (Rekomendowany) | Znikoma. Odporny na podsłuchiwanie ruchu i zaawansowane techniki łamania haseł. | Zalecany do włączenia w każdej nowoczesnej sieci domowej. |
| WPS (Autoryzacja PIN-em) | Niebezpieczny lukier | Wysoka. Pozwala na obejście głównych zabezpieczeń poprzez lukę w algorytmie PIN. | Bezwzględnie wyłącz w panelu administracyjnym. |
Sieć dla gości (guest network) – izolacja smart-urządzeń
Kiedy odwiedzają Cię znajomi lub rodzina, naturalnym odruchem jest podanie im hasła do domowego Wi-Fi. Pamiętaj jednak, że wpuszczając ich urządzenia do swojej głównej sieci, dajesz im nieświadomie wgląd w architekturę domowego systemu. Jeśli telefon Twojego kolegi jest zainfekowany złośliwym oprogramowaniem, wirus może spróbować zainfekować inne komputery podłączone do tego samego routera.
Idealnym rozwiązaniem jest aktywowanie funkcji Guest Network (Sieć dla gości). Router tworzy wtedy drugą, niezależną sieć Wi-Fi o osobnej nazwie i haśle. Urządzenia podłączone do sieci gościnnej mają dostęp wyłącznie do internetu – są całkowicie odcięte od Twoich komputerów, dysków sieciowych NAS czy drukarek.
Co ciekawe, sieć dla gości to również idealne miejsce do podłączenia wszelkich urządzeń tzw. Internetu Rzeczy (IoT), takich jak inteligentne żarówki, roboty sprzątające czy chińskie kamery IP. Urządzenia Smart Home ze względu na tanie oprogramowanie są najczęstszym celem ataków hakerskich. Izolując je w sieci dla gości, dbasz o to, by ewentualne włamanie na kamerę nie dało przestępcy dostępu do Twojego prywatnego laptopa.
Najczęściej zadawane pytania (faq)
Czy ukrywanie nazwy sieci (ssid) w ustawieniach routera skutecznie chroni przed hakerami?
Ukrycie nazwy sieci (funkcja Hide SSID) sprawia, że domowe Wi-Fi nie wyświetla się na liście dostępnych połączeń w telefonach sąsiadów czy przechodniów. Może to ochronić Cię przed amatorami darmowego internetu. Jednak dla prawdziwego hakera ukryte SSID nie stanowi żadnej przeszkody. Darmowe programy do analizy pasma radiowego (sniffery) bez problemu wykrywają pakiety danych krążące w powietrzu między routerem a Twoimi urządzeniami i natychmiast odczytują ukrytą nazwę sieci. Ukrywanie SSID bywa ponadto uciążliwe, gdyż zmusza do ręcznego wpisywania nazwy na każdym nowym urządzeniu i może powodować problemy ze stabilnością połączenia.
Czym jest filtrowanie adresów mac i czy warto je włączyć dla pełnego bezpieczeństwa?
Filtrowanie adresów MAC polega na wpisaniu do pamięci routera unikalnych, sprzętowych numerów identyfikacyjnych (adresów MAC) Twoich komputerów i smartfonów. Teoretycznie sprawia to, że żadne inne urządzenie nie zostanie wpuszczone do sieci, nawet jeśli zna poprawne hasło. W praktyce jest to metoda przestarzała i nieskuteczna przeciwko hakerom. Adres MAC przesyłany jest w powietrzu w postaci niezaszyfrowanej – przestępca może go łatwo podejrzeć, a następnie za pomocą prostego polecenia w systemie Linux zmienić adres MAC swojego laptopa na identyczny z Twoim (tzw. MAC spoofing), bez problemu oszukując router.
Jak często należy aktualizować oprogramowanie (firmware) routera?
Aktualizacje oprogramowania układowego routera należy przeprowadzać regularnie, minimum raz na kilka miesięcy. Producenci sprzętu bezustannie łatają nowo odkryte luki bezpieczeństwa i błędy w kodzie systemowym, które hakerzy mogliby wykorzystać do zdalnego przejęcia kontroli nad urządzeniem (ataki typu 0-day). Nowoczesne routery posiadają w panelu administracyjnym funkcję automatycznych aktualizacji (Auto-update) – warto ją włączyć, aby system pobierał najnowsze poprawki bezpieczeństwa w tle, najlepiej w godzinach nocnych.